
Porto de Santos: vírus ficou latente até a queda de energia — e o Patch Tuesday trouxe 1.235 falhas
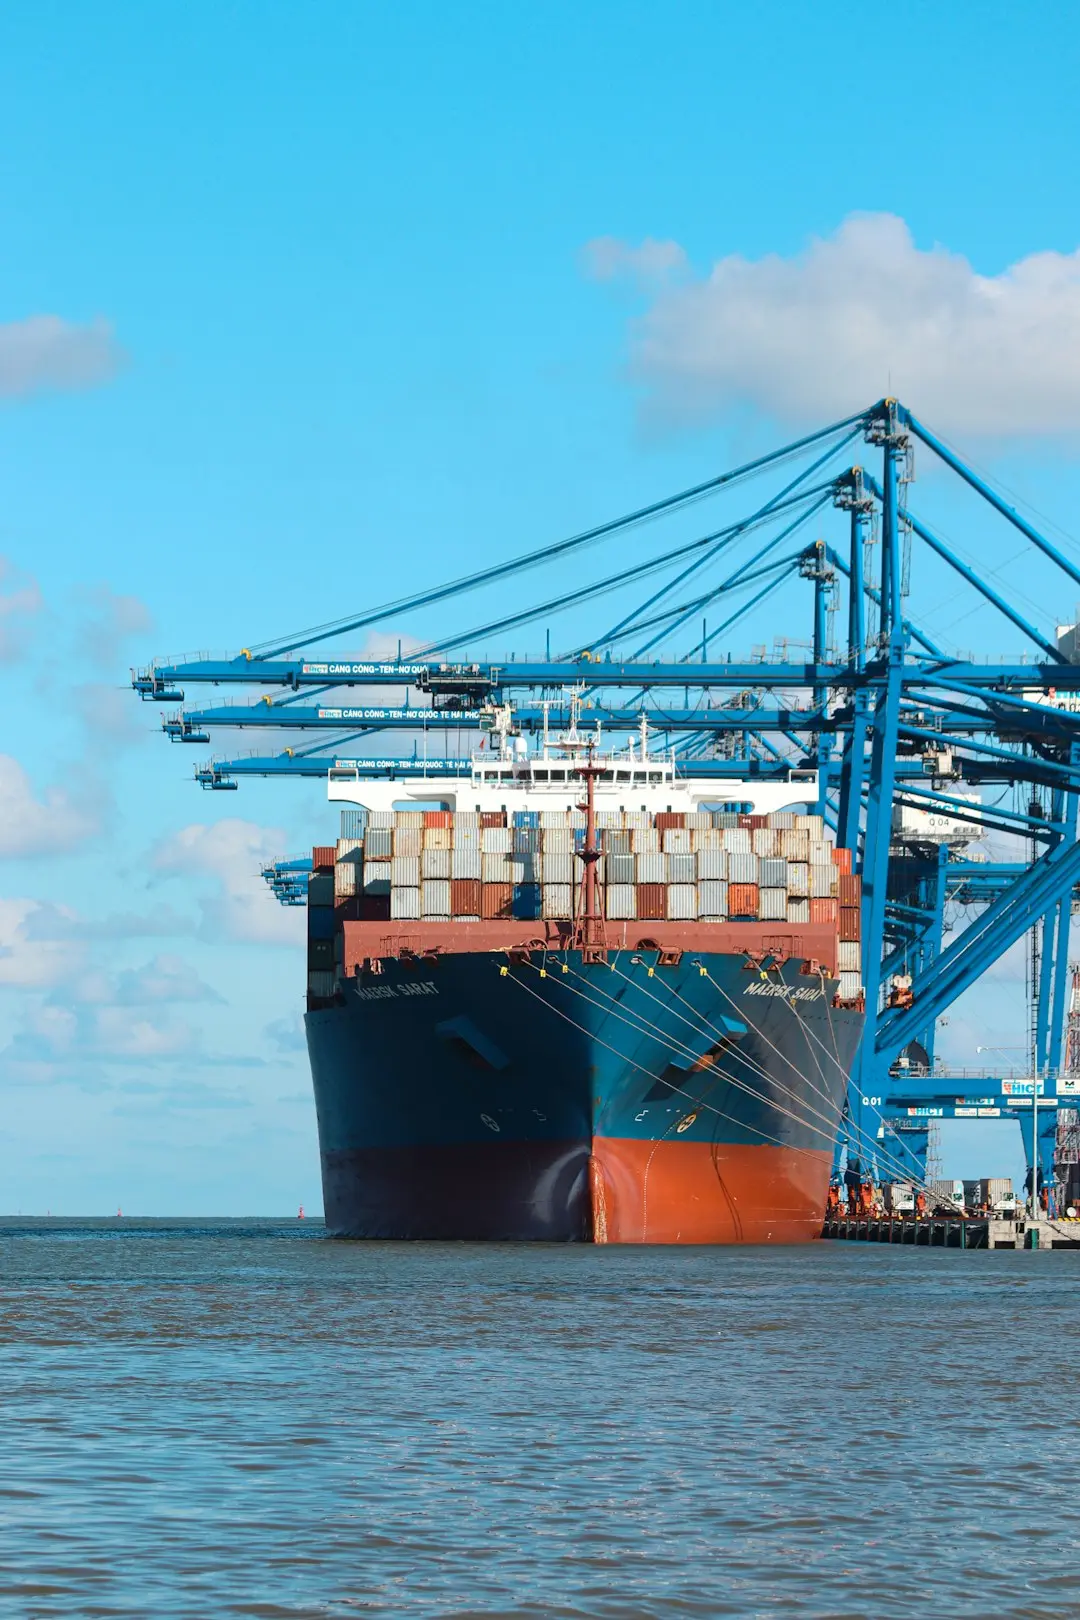
Porto de Santos sob contingência: o vírus que dormiu até a queda de energia
A sexta-feira 6 de novembro começou com um acidente operacional e terminou com o maior porto da América Latina rodando fora dos seus sistemas. Nas últimas 24 horas, a Autoridade Portuária de Santos (APS) passou a sustentar em público a tese de que o incidente cibernético não começou na sexta, mas bem antes: um vírus teria entrado na rede por e-mail ou link malicioso, permanecido adormecido e sido acionado justamente durante o pico de energia provocado pelo acidente com um guindaste. É a diferença entre um ataque que derruba sistemas e um ataque que espera o momento em que a defesa está desligada.
Em paralelo, o ciclo de 24 horas trouxe dois eventos que afetam praticamente todo administrador de sistemas: o Patch Tuesday de novembro da Microsoft, com mais de 1.200 correções e um zero-day ativo no Outlook, e dois vazamentos de escala relevante — o registro civil dinamarquês e a plataforma de inferência Fireworks AI. O fio condutor é o mesmo em todos: credencial fraca, terceiro mal monitorado e janela de exposição longa.
Porto de Santos: gatilho físico, mecanismo digital
A cronologia reconstruída até aqui é tecnicamente instrutiva. Os sistemas administrativos da APS ficaram indisponíveis desde a manhã de 6 de novembro. A explicação da autoridade portuária é que o malware já estava dentro do ambiente e disparou quando a infraestrutura de energia oscilou por causa do acidente com o guindaste — servidores afetados pela queda de energia, processos de recuperação e reinício em sequência, e o payload encontrando o cenário ideal para execução. Não é fantasia: campanhas que se baseiam em persistência via tarefas agendadas, serviços com reinício automático e droppers que aguardam o próximo boot se beneficiam exatamente desse tipo de descontinuidade.
O que a APS confirmou e o que ainda está em aberto:
Confirmação de ataque cibernético com indisponibilidade de ferramentas digitais e serviços aos usuários;
Ativação de plano de contingência, com processos alternativos para as rotinas que dependem de sistemas;
Investigação sobre possível acesso a dados, ainda sem escopo divulgado;
Instauração de inquérito pela Polícia Federal, confirmado pela delegacia de Santos;
Elevação do nível de segurança do porto para Nível 2, com reforço de controle de acesso e segurança física, articulada com a comissão estadual de segurança pública nos portos;
Montagem de gabinete de crise na APS.
A operação portuária, segundo a autoridade, seguiu sem interrupção na entrada e saída de navios. Esse é o ponto que separa um susto de uma paralisação — e também o ponto que esconde o risco real. Quando a camada administrativa cai e o negócio continua, o que costuma sofrer não é o cais, é a esteira de faturamento, o agendamento de caminhões, a emissão de documentos de carga e a integração com sistemas de terceiros. Em ambiente portuário, esses fluxos conversam com despachantes, transportadoras, armazéns e órgãos anuentes, e cada integração mal segmentada vira caminho lateral.
Do lado da defesa, o recado para operadores de infraestrutura crítica é objetivo: redundância elétrica e continuidade de negócio não são apenas disponibilidade, são higiene de segurança. Um endpoint que reinicia sem controle de integridade, uma tarefa agendada não inventariada ou um serviço que sobe automaticamente com credencial de serviço antiga são vetores de execução. Vale revisar inventário de persistência, baseline de serviços na inicialização, monitoramento de criação de tarefas e assinatura de binários. E, sobretudo, e-mail: se a hipótese do phishing se confirmar, o incidente tem origem na caixa de entrada de alguém, com link ou anexo que passou pelos filtros.
Patch Tuesday de novembro: o volume virou o problema
A Microsoft publicou em 10 de novembro o maior lote de correções de sua história, com contagens que variam conforme a metodologia de cada veículo — entre 1.093 e 1.259 vulnerabilidades, das quais cerca de 1.235 aparecem na contagem consolidada mais citada, com 66 classificadas como críticas, sendo 48 de execução remota de código, 15 de elevação de privilégio e três de use-after-free no Microsoft Edge. A uma única falha, porém, cabe o rótulo de urgência.
CVE-2026-124194, o zero-day do Outlook
A falha é classificada como spoofing no Microsoft Outlook, com CVSS 3.1 de 6,5 e severidade "Moderate" — números que enganam. A Microsoft marcou a vulnerabilidade como "Exploitation Detected", e a CISA a incluiu no catálogo de exploração ativa com prazo federal de correção em 24 de novembro. A mecânica: ao abrir um arquivo de mensagem especialmente construído, o Outlook se conecta a um recurso de rede controlado pelo atacante sem exibir o aviso habitual de conteúdo externo , e essa conexão entrega o hash NTLMv2 do usuário. O painel de visualização não é vetor — é preciso abrir o arquivo.
O impacto não termina no vazamento. Um hash NTLMv2 capturado permite quebra offline de senha e, o mais grave, retransmissão em ataques de relay contra SMB, LDAP e outros serviços que aceitem autenticação NTLM. Em rede Windows plana e sem assinatura obrigatória, um único arquivo aberto pode virar movimento lateral em minutos.
Produtos afetados incluem Microsoft 365 Apps for Enterprise e as linhas Office LTSC. Mitigações que reduzem a superfície mesmo antes do patch chegar a todas as estações:
Bloquear saída SMB (porta 445) e WebDAV para a internet no perímetro e nos endpoints ;
Exigir assinatura SMB e channel binding (EPA) nos serviços internos;
Restringir e, onde possível, desativar NTLM legado, migrando autenticação para Kerberos;
Ativar Windows Defender Credential Guard e proteção contra coerção de autenticação ;
Monitorar eventos 4624, 4776 e conexões de saída incomuns a partir de estações de trabalho;
Aplicar as atualizações de novembro do canal Office, não apenas as do Windows.
No mesmo lote, o SAP corrigiu o ICM2Shell, corrupção de memória crítica com potencial de acesso remoto — item obrigatório para quem opera SAP NetWeaver exposto.
Dinamarca: 8,8 milhões de registros atrás de "123456"
O maior vazamento da história dinamarquesa tem uma causa desconfortavelmente banal. Um acesso não autorizado ao Registro Central de Pessoas (CPR), ocorrido em setembro de 2026, expôs dados de aproximadamente 8,8 milhões de pessoas — número superior à população do país, porque inclui falecidos e residentes no exterior. Segundo o jornal Politiken , a credencial comprometida era protegida pela senha "123456". O CPR concentra nomes, endereços e números de identificação civil, a base de identidade de praticamente qualquer serviço público e financeiro do país.
No mesmo dia 12, a Dinamarca ainda digeria um segundo caso: o UCL University College revelou que invasores mantiveram acesso, desde março, a dados de cerca de 44 mil pessoas — nomes, números de CPR, endereços, locais de trabalho, e-mails e telefones — e que só percebeu o ataque agora. Nove meses de presença não detectada é o dado mais importante da notícia, mais do que o volume.
Para quem administra sistemas, a lição é sobre credencial de serviço, não sobre senha de usuário: contas de sistema tendem a não ter MFA, não expiram, não aparecem em revisão de acesso e raramente são rotacionadas. Cozinha de gestão de identidade privilegiada, cofre de segredos com rotação automática e alerta para autenticação fora do padrão de horário e origem resolvem a maior parte disso.
Fireworks AI: quando o alvo é o modelo, não o cliente
A Fireworks AI, plataforma de inferência usada por empresas para treinar e servir modelos próprios, atualizou seu comunicado e admitiu que a exposição foi maior do que o divulgado inicialmente. Foram duas intrusões: uma identificada em 6 de outubro e outra em 24 de outubro, com a empresa contratando a Unit 42, da Palo Alto Networks, para a investigação.
O que os atacantes alcançaram:
Dados de conta e de cobrança: endereço de cobrança e de entrega, faturas, histórico de pagamento, saldo e consumo de créditos;
Para um conjunto limitado de contas, segredos, conjuntos de dados de clientes e pesos de modelos incompletos;
Conversas do Notion AI, afetadas pelo mesmo episódio;
Números de cartão não são armazenados pela plataforma e não foram expostos.
A Fireworks atribui uma das frentes ao provedor de nuvem terceirizado que hospedava seu ambiente de pesquisa e desenvolvimento, e o setor já associa parte do caso a LLMJacking — o uso criminoso de créditos e infraestrutura de inferência alheia para rodar modelos. O recorte é importante: pela primeira vez em escala, o ativo roubado não é só o dado do cliente, é a propriedade intelectual do modelo. Pesos de modelo em treinamento não podem ser "trocados de senha"; uma vez exfiltrados, não há remediação técnica, apenas avaliação jurídica e de vantagem competitiva.
O que esses três casos têm em comum
São três camadas do mesmo problema. No Porto de Santos, o elo é o e-mail e a resiliência operacional; na Dinamarca, é a credencial de serviço sem segundo fator; na Fireworks, é a confiança depositada em um terceiro e no ciclo de vida dos segredos de aplicação. Em todos, a janela entre comprometimento e detecção foi medida em semanas ou meses, não em horas.
E há um agravante de contexto: o volume de falhas publicadas por mês quebrou a escala humana de triagem. Corrigir 1.235 CVEs em um único dia não é um processo de TI, é um processo de priorização por risco explorável. A pergunta que sobrevive ao Patch Tuesday não é "quantas falhas corrigi", mas "quais das minhas exposições reais foram fechadas". Inventário de ativos, exposição à internet, existência de exploração ativa e caminho de rede até o dado sensível respondem isso; a contagem bruta de patches, não.
Conclusão
O ciclo desta quinta-feira deixa três ações práticas na mesa. Primeiro, trate o zero-day do Outlook como prioridade máxima, com patch e bloqueio de saída SMB — o vetor é e-mail e o resultado é credencial de rede. Segundo, audite credenciais de serviço e terceiros com acesso ao seu ambiente, porque é por ali que os dois maiores vazamentos do dia começaram. Terceiro, se você opera infraestrutura crítica, ensaie a contingência de verdade: o Porto de Santos só não parou porque havia processo manual para substituir o sistema.
Se este levantamento ajuda o seu time a priorizar a semana, compartilhe o artigo com a equipe de segurança e assine a nossa newsletter para receber o resumo diário de incidentes, CVEs e vazamentos direto no seu e-mail — sem ruído, com o detalhe técnico que a triagem exige.
Fontes
Continue lendo
 Desenvolvimento
Polícia Civil de SP: 22 mil credenciais à venda por US$ 40 mil, Barracuda com root explorado e Nitori com 37,6 milhões
Grupo bl33dr00t põe 22 mil credenciais da Polícia Civil de SP à venda por US$ 40 mil enquanto a SSP nega invasão. Na mesma janela, a Barracuda confirma exploração de falhas que dão root em gateways ESG, a CISA corre contra o prazo de 13/11 e a Nitori expõe até 37,6 milhões de registros.
Ler artigo → Desenvolvimento
RHEL 10.3 sela o sistema com criptografia e o EPYC 9006 chega a 256 núcleos: a base física dos agentes de IA
Red Hat libera RHEL 10.3 e 9.9 com imagens seladas, MCP server GA para diagnóstico assistido e GCC 16. No mesmo dia, a AMD põe à venda o EPYC 9006 (Zen 6) com até 256 núcleos. E o Paraná usa IA do Google para encurtar a busca por terapia oncológica.
Ler artigo → Desenvolvimento
N-central fora do ar no mundo inteiro: 33 zero-days derrubam o RMM que administra o resto
N-able tirou o N-central hospedado do ar em todo o mundo depois que um pesquisador publicou 33 zero-days com PoC e lançou hotfix com 7 CVEs. Na mesma janela, o Citrus usa VLESS e LLMs em ataques, e a Fireworks AI confirma vazamento de datasets e pesos de modelos.
Ler artigo →