
Freezers fora do ar em 11 países: onda de ciberataques a supermercados expõe o elo fraco da cadeia alimentar europeia
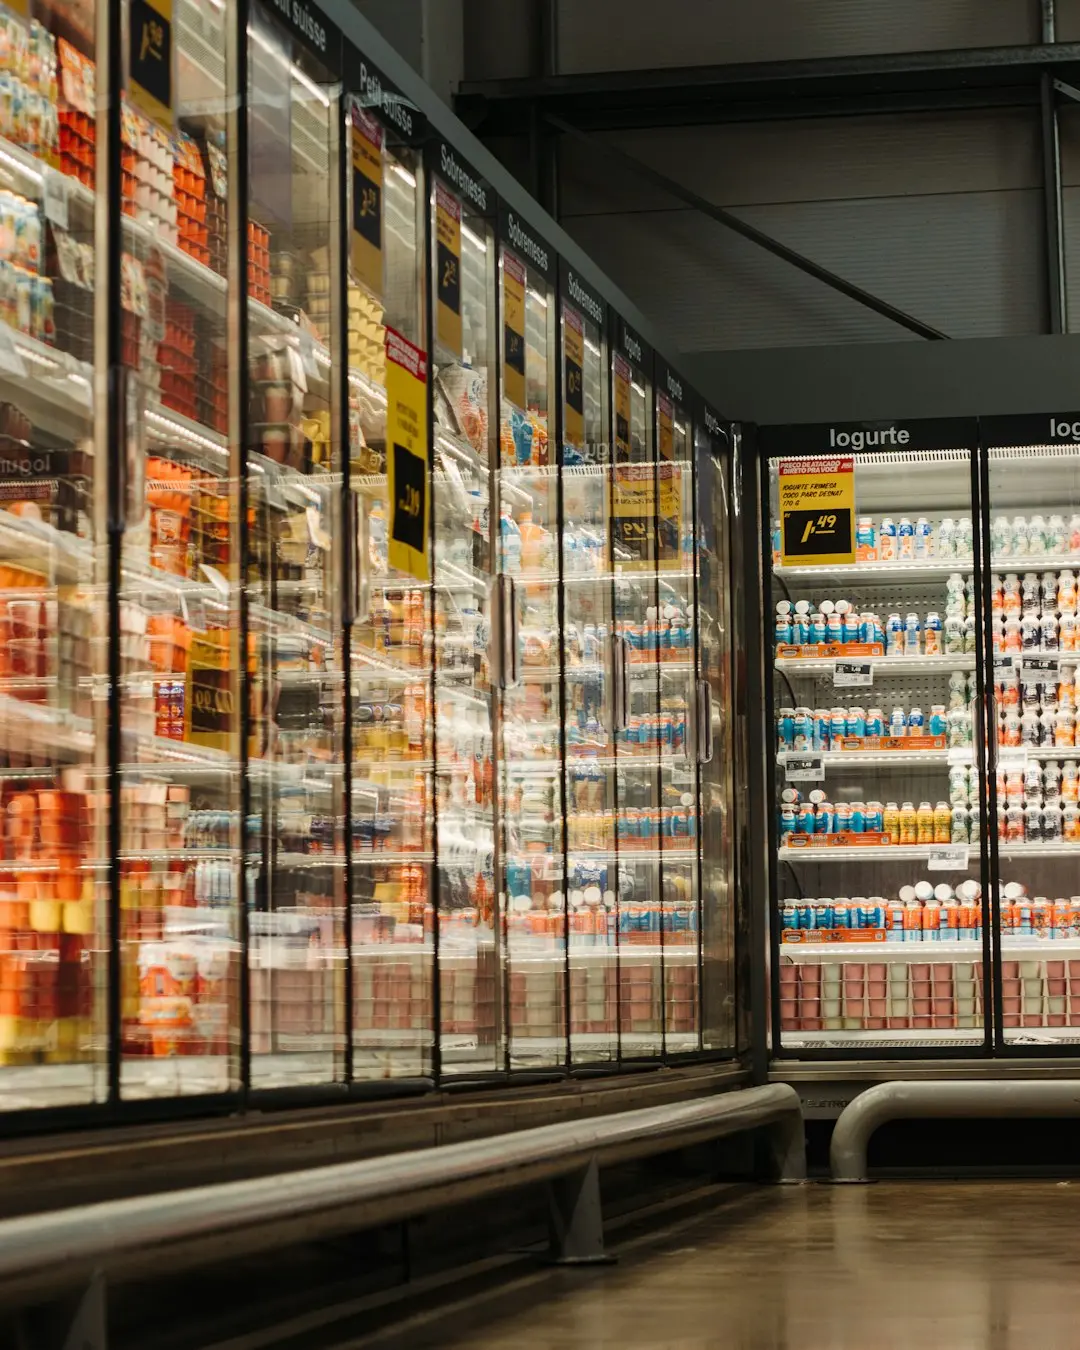
Freezers sob ataque: quando o alvo não é o caixa, é a cadeia de frio
A cibersegurança corporativa passou a última década aprendendo a proteger o ponto de venda, o ERP e o banco de dados de clientes. O ciclo de 24 horas encerrado em 4 de novembro de 2026 escancarou que o adversário mudou de porta de entrada: o alvo agora é o controlador de temperatura, a câmera de rua, o servidor intermediário de refrigeração e o provedor de terceiros que ninguém audita. A onda de ataques a sistemas de refrigeração de supermercados europeus — que já alcança pelo menos 11 países — é o caso mais didático de como um incidente de disponibilidade em infraestrutura física se converte, em horas, em prejuízo operacional, desperdício de alimentos e pressão regulatória.
Ao mesmo tempo, o dia trouxe um novo capítulo no front financeiro, com o Crédit Mutuel Arkéa confirmando um ataque que envolve transações fraudulentas e mais de US$ 133 milhões rastreados em plataformas de criptomoedas; um alerta enigmático de um gerenciador de senhas comercial; e, no Brasil, mais uma exposição massiva de câmeras de videomonitoramento urbano sem qualquer autenticação. O panorama abaixo detalha cada frente, o vetor técnico provável, o impacto estimado e o que fazer antes do próximo incidente.
Onda de ataques a supermercados: 11 países e alerta da UE
A escalada começou de forma localizada e rapidamente se tornou continental. Na terça-feira, 3 de novembro, Alemanha, Romênia e Reino Unido entraram na lista de países com estabelecimentos afetados, somando-se a França, Bélgica e Itália, entre outros, até pelo menos 11 nações europeias. Na Itália, lojas da rede Coop na Sicília relataram problemas após a onda de ataques da noite de segunda-feira. Na Bélgica, dezenas de estabelecimentos foram atingidos segundo a imprensa local. O elemento comum não é a bandeira da rede de varejo, mas a camada de automação responsável pelo controle de refrigeração: os sistemas que mantêm câmaras frias, ilhas de congelados e expositores na faixa de temperatura exigida por norma sanitária.
O impacto imediato foi medido em toneladas de alimentos descartados. Quando o controle térmico é comprometido ou perde visibilidade, o varejista não tem como provar que a cadeia de frio foi preservada — e, sem essa prova, o descarte é a única decisão sanitariamente defensável. A Comissão Europeia foi além do aspecto econômico e alertou para a possibilidade de uma tentativa deliberada de perturbar a cadeia de abastecimento alimentar, o que reposiciona o incidente da prateleira de "crime oportunista" para a de "ataque a infraestrutura crítica".
O que se sabe e o que ainda falta: não há, até o fechamento desta edição, atribuição pública consolidada nem detalhamento oficial sobre a técnica exata empregada em cada rede. A hipótese mais consistente com o padrão de propagação multi-país é o comprometimento de um ou mais provedores de serviços de monitoramento remoto de refrigeração, compartilhados por redes distintas — um efeito de concentração de risco clássico em cadeia de suprimentos digital. Nesse cenário, o atacante não precisa entrar em cada supermercado: entra no console de telemetria que enxerga centenas de lojas.
Anatomia do risco: por que um freezer derruba uma operação
Sistemas de refrigeração comercial são, do ponto de vista de segurança, uma aula de débito técnico acumulado. Os controladores nasceram como equipamentos de automação industrial isolados, conectados por barramentos de campo como Modbus e BACnet, e foram progressivamente ligados à internet por gateways de telemetria, para permitir manutenção remota e relatórios de eficiência energética. O resultado é uma superfície de ataque com quatro características recorrentes:
Autenticação fraca ou inexistente em portais de telemetria , com credenciais padrão de fábrica e sem segundo fator, o que permite ao atacante assumir o painel de controle de dezenas de lojas com uma única senha reutilizada;
Segmentação de rede ausente entre TI e OT , permitindo que a partir de uma estação de trabalho comprometida se alcance a rede de automação das câmaras frias;
Ausência de registro e de detecção nos controladores, cuja telemetria registra temperatura e alarme, mas raramente comandos administrativos e alterações de setpoint;
Hardware fora do ciclo de patch , com firmware de controladoras sem atualização há anos e sem suporte a TLS moderno.
Um ataque de disponibilidade contra essa camada é tecnicamente trivial depois do acesso: alteração de setpoints, desativação de alarmes, bloqueio de credenciais de operadores e, no limite, cifragem do servidor de supervisão. O custo de recuperação não está no resgate — está na perda física de estoque, na ruptura de abastecimento, na auditoria sanitária e na interrupção do e-commerce de perecíveis.
Mitigação recomendada. O caminho passa por colocar a automação de refrigeração sob o mesmo regime de governança da rede corporativa: inventariar todos os gateways e controladoras com acesso externo; eliminar exposição direta à internet, migrando telemetria para conexões de saída com broker intermediário; substituir credenciais padrão e impor autenticação forte nos consoles de fornecedor; segmentar OT em VLANs dedicadas com regras de bloqueio entre lojas; habilitar registro de comandos administrativos e alertas para mudança de setpoint fora de janela de manutenção; e exigir, em contrato, notificação de incidentes pelos provedores de monitoramento, com plano de contingência que permita operar as câmaras em modo local. Vale reforçar que a operação manual de contingência deve ser testada — em várias lojas, ninguém sabia mais como assumir o controle sem o console.
Crédit Mutuel Arkéa: US$ 133 milhões rastreados
No front financeiro, o grupo bancário francês Crédit Mutuel Arkéa confirmou, em comunicado divulgado em 4 de novembro, um ataque cibernético que envolveu transações fraudulentas. A investigação on-chain conduzida pelo pesquisador ZachXBT rastreou mais de US$ 133 milhões em fundos suspeitos que passaram por plataformas de criptomoedas, e os investigadores trabalham com a hipótese de que a operação tenha começado bem antes da divulgação pública.
O dado relevante aqui não é apenas o valor, mas o padrão: a convergência entre fraude de engenharia social contra canais bancários e lavagem via ativos digitais. Esse modelo reduz o tempo entre o acesso indevido e a conversão em valor irrecuperável, o que torna ineficaz o controle tradicional de "bloqueio após detecção". Para instituições financeiras, a recomendação prática é tripla: reforçar autenticação e análise comportamental em transações de alto valor e primeira ocorrência para o cliente; reduzir janelas de liquidação imediata para beneficiários novos; e manter monitoramento contínuo de carteiras associadas a incidentes anteriores, com compartilhamento de indicadores entre instituições. Do lado do cliente corporativo, o alerta é sobre pagamentos: confirmar mudanças de conta de fornecedores por canal telefônico independente continua sendo o controle mais eficaz contra desvio de transferência.
mSecure: alerta de troca de senha sem explicação
O gerenciador de senhas mSecure passou a orientar clientes atuais e antigos a alterar senhas e a proteger informações confidenciais armazenadas no aplicativo após detectar "atividade suspeita". O problema, apontado em análise publicada em 4 de novembro, é que o aviso não explica o que aconteceu, qual dado foi alcançado nem quem pode estar de posse das informações.
Do ponto de vista de resposta a incidentes, esse é o pior formato possível de comunicação: transfere ao usuário o ônus de decidir se migra todo o cofre de credenciais, sem dar a ele o elemento que permite calcular o risco. Para quem usa gerenciadores centralizados — e a recomendação de mercado é justamente centralizar —, a orientação defensiva é tratar o aviso como possível comprometimento de credenciais mestras: rotacionar imediatamente as senhas de maior privilégio armazenadas, priorizando e-mail principal, banking, VPN, consoles de nuvem e contas administrativas; revisar sessões ativas e tokens de aplicativo nesses serviços; verificar histórico de acesso e regras de encaminhamento em e-mail; e migrar dados sensíveis para um cofre com criptografia de ponta a ponta verificável e histórico de auditoria. Em paralelo, exija do fornecedor um relatório pós-incidente com cronologia, escopo e indicadores de comprometimento — a ausência dessa informação é, por si só, um sinal de maturidade insuficiente.
Brasil: 17 mil câmeras do Smart Sampa abertas sem senha
Em São Paulo, uma nova falha no programa de videomonitoramento Smart Sampa deixou cerca de 17 mil câmeras de empresas parceiras acessíveis por aproximadamente cinco dias sem login, sem senha e sem qualquer verificação — bastava abrir o link da transmissão no navegador. A origem foi apontada no código-fonte de um site ligado ao programa, e não se trata do primeiro episódio do tipo, o que desloca a discussão de "erro pontual" para "falha sistêmica de processo".
O vetor é o mais elementar da lista: uma lista de endpoints exposta publicamente, sem autenticação, apontando para streams de vídeo. As consequências vão além do embaraço institucional. Streams abertos permitem vigilância de rotinas, mapeamento de padrões de circulação, identificação de pessoas vulneráveis e reconhecimento prévio de alvos para crimes patrimoniais. Em termos de conformidade, a exposição de imagens de pessoas identificáveis sem base legal e sem controle de acesso dialoga diretamente com os princípios de segurança e prevenção da Lei Geral de Proteção de Dados.
Medidas corretas: autenticação obrigatória em todos os endpoints de vídeo, com tokens de curta duração e vinculação ao operador; criptografia de transporte obrigatória e proibição de fallback para protocolos legados; varredura contínua de exposição externa incluindo subdomínios e listagens de diretório; revisão de código com foco em referências diretas a objetos e controle de acesso no servidor, não na interface; e plano de comunicação transparente aos titulares e à autoridade competente quando houver vazamento de imagens. O ponto crítico é institucional: contratos de videomonitoramento precisam prever auditoria de segurança independente e testes de exposição antes de cada liberação de versão.
Agro brasileiro: 1 bilhão de tentativas e o alerta de refrigeração
O levantamento da FortiGuard Labs divulgado em 4 de novembro aponta 1 bilhão de tentativas de ataques cibernéticos contra o agronegócio brasileiro entre janeiro e setembro de 2026, em um cenário global de crescimento de 638,49% nas atividades maliciosas contra o setor. O relatório chama atenção para a superfície expandida do campo conectado: tratores e implementos com telemetria, drones de pulverização, estações meteorológicas e — não por coincidência — sistemas de refrigeração de armazenagem e transporte.
A correlação com o caso europeu não é retórica. O mesmo tipo de controlador que mantém uma câmara fria de supermercado mantém um silo refrigerado de grãos ou um contêiner de perecíveis em trânsito. Quando a automação agrícola é conectada sem inventário, sem segmentação e sem autenticação forte, o atacante escolhe o momento de maior valor: safra pronta, carga em trânsito, janela de exportação. A recomendação é tratar ativos de campo como parte do inventário corporativo de TI, com identidade própria, ciclo de atualização e monitoramento de comportamento anômalo em redes celulares.
Operação Chave Mestra: resposta do lado brasileiro
Ainda no ciclo de 24 horas, a Polícia Civil do Rio de Janeiro participou, em 4 de novembro, da Operação Chave Mestra, coordenada pela Polícia Civil do Rio Grande do Sul, para desarticular organização criminosa especializada em fraudes telefônicas e invasão de sistemas bancários. O caso ilustra a convergência entre engenharia social por voz, SIM swap e comprometimento de credenciais — exatamente a cadeia que sustenta fraudes como a observada na França. Para empresas, a lição operacional é a adoção de verificação fora de banda em qualquer mudança de cadastro, senha ou conta bancária, além de autenticação resistente a phishing para acesso a sistemas financeiros.
Análise de tendência: o risco migrou para o mundo físico
Três linhas se cruzam no dia. A primeira é a convergência IT/OT como principal vetor de dano econômico : o ataque não busca exfiltrar um banco de dados, busca interromper um processo físico com prazo de validade. A segunda é a concentração de risco em provedores terceirizados — um console de telemetria ou um site de listagem de câmeras vira ponto único de falha para dezenas de organizações. A terceira é a opacidade na comunicação de incidentes , visível tanto no aviso sem conteúdo do mSecure quanto na ausência de atribuição no caso europeu. Transparência incompleta não protege reputação: amplia o tempo de exposição de quem depende do fornecedor para decidir.
Para os próximos meses, a expectativa é de escrutínio regulatório maior sobre automação de infraestrutura física, com exigências de inventário de ativos conectados, segmentação comprovável e planos de contingência testados. Organizações que tratarem refrigeração, videomonitoramento e telemetria agrícola como "assunto do fornecedor" continuarão descobrindo o problema pelo caminho mais caro: o freezer parado e o estoque descartado.
Conclusão
O dia 4 de novembro de 2026 não será lembrado por um único zero-day, mas por evidenciar que a maior parte do risco atual não está em falhas exóticas — está em ativos expostos, sem autenticação, mantidos fora do ciclo de governança. Ações imediatas que valem para qualquer organização nesta semana: inventariar tudo que fala com a internet e deveria ser interno; exigir segundo fator em consoles de fornecedor; testar o modo manual de operação dos sistemas críticos; e cobrar dos parceiros um canal formal de notificação de incidentes com prazo definido. Compartilhe este panorama com a equipe de segurança e de operações — a próxima onda não vai avisar em qual porta vai bater.
Fontes
Continue lendo
 Desenvolvimento
Polícia Civil de SP: 22 mil credenciais à venda por US$ 40 mil, Barracuda com root explorado e Nitori com 37,6 milhões
Grupo bl33dr00t põe 22 mil credenciais da Polícia Civil de SP à venda por US$ 40 mil enquanto a SSP nega invasão. Na mesma janela, a Barracuda confirma exploração de falhas que dão root em gateways ESG, a CISA corre contra o prazo de 13/11 e a Nitori expõe até 37,6 milhões de registros.
Ler artigo → Desenvolvimento
RHEL 10.3 sela o sistema com criptografia e o EPYC 9006 chega a 256 núcleos: a base física dos agentes de IA
Red Hat libera RHEL 10.3 e 9.9 com imagens seladas, MCP server GA para diagnóstico assistido e GCC 16. No mesmo dia, a AMD põe à venda o EPYC 9006 (Zen 6) com até 256 núcleos. E o Paraná usa IA do Google para encurtar a busca por terapia oncológica.
Ler artigo → Desenvolvimento
N-central fora do ar no mundo inteiro: 33 zero-days derrubam o RMM que administra o resto
N-able tirou o N-central hospedado do ar em todo o mundo depois que um pesquisador publicou 33 zero-days com PoC e lançou hotfix com 7 CVEs. Na mesma janela, o Citrus usa VLESS e LLMs em ataques, e a Fireworks AI confirma vazamento de datasets e pesos de modelos.
Ler artigo →